Fehlerfreie Production-Releases durch Präzises Testing & QA
Beseitigen Sie funktionale Fehler, Sicherheitslücken und Performance-Engpässe, bevor sie Ihre Nutzer erreichen. Wir liefern maßgeschneiderte automatisierte und manuelle QA-Pipelines für maximale Softwarestabilität, Multi-Device-Präzision und messbare Release-Sicherheit.
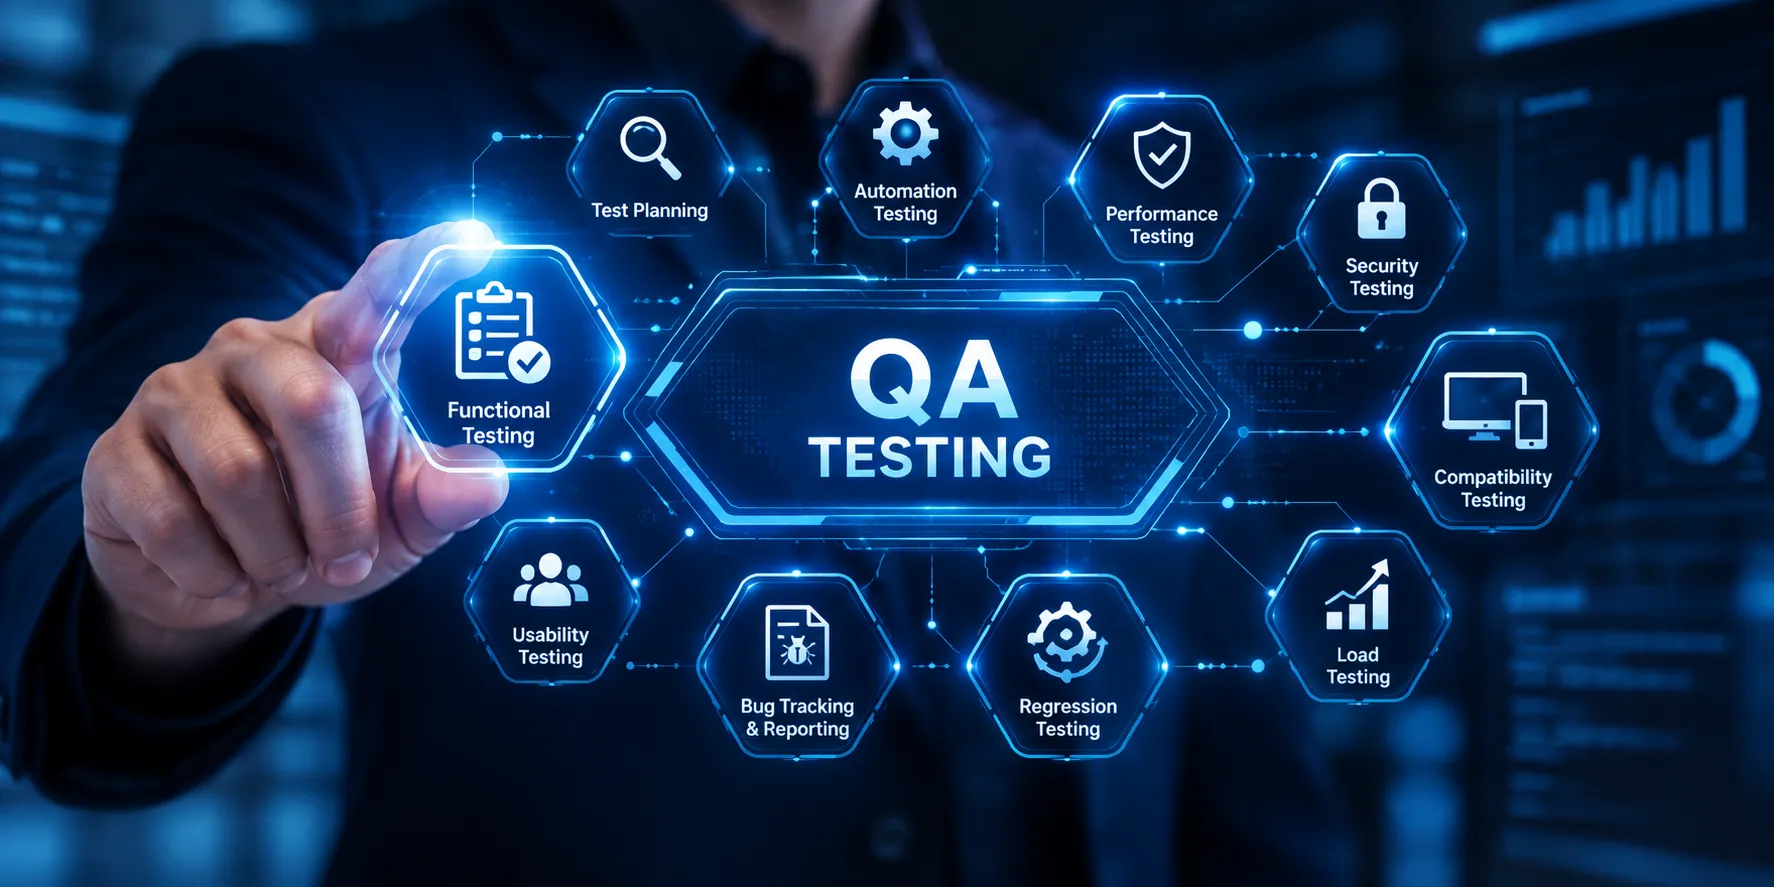
Ganzheitliche Qualitätssicherung Auf Allen Systemebenen
Von UI-Mikrointeraktionen bis hin zu komplexen Datenbanktransaktionen identifizieren und beheben unsere QA-Experten Schwachstellen systematisch.
Automatisierte E2E- & Regressionstests
Wir entwickeln robuste, deterministische Playwright-, Cypress- und Selenium-Testsuiten, die bei jedem Git-Push regressionsfreie Stabilität sichern.
Manuelles exploratives QA & Usability
Erfahrene Testingenieure prüfen ergonomische UX-Abläufe, komplexe Randfälle, fehlerhafte Benutzereingaben und unvorhergesehenes Nutzerverhalten.
API- & Backend-Schnittstellenprüfung
Systematische Überprüfung von REST- und GraphQL-Endpoints, Datenintegrität, Authentifizierungstokens, Rate-Limits und Fehlerrückgaben.
Performance-, Last- & Stresstests
Mit k6 und JMeter simulieren wir realistische Lastspitzen und Benutzeranstürme, um Speicherlecks und Datenbank-Bottlenecks aufzudecken.
Sicherheits- & OWASP-Schwachstellen-Audit
Präventive Scans gegen SQL-Injections, Cross-Site Scripting (XSS), fehlerhafte Berechtigungen und unzureichend gesicherte Endpunkte.
Cross-Device- & Multi-OS-Matrix
Hardware-Tests auf physischen iOS-, Android-, macOS- und Windows-Geräten garantieren fehlerfreies Rendering auf allen Bildschirmgrößen.
Unser 5-stufiger QA-Prüfprozess
Ein transparenter, nachvollziehbarer Ablauf, der Entwicklerteams präzise Diagnosen liefert, ohne den Release-Zyklus zu verlangsamen.
Teststrategie & Scope-Definition
Wir analysieren Anforderungen, definieren risikobehaftete Kernpfade, bestimmen Akzeptanzkriterien und legen die Testabdeckung fest.
Testfalldesign & Automatisierung
Unsere QA-Ingenieure verfassen Testmatrizen, generieren synthetische Testdaten und programmieren wiederverwendbare E2E-Skripte.
Testausführung & Defect-Triage
Durchführung manueller und automatisierter Testläufe auf realen Endgeräten. Jeder Bug wird mit Video, Logfiles und Schritten dokumentiert.
Bugfix-Verifikation & Regressionssweep
Nach Fehlerbehebungen durch das Entwicklerteam verifizieren wir die Korrekturen und stellen sicher, dass keine Seiteneffekte auftreten.
QA-Sign-Off & Release-Zertifikat
Abschlussbericht mit Pass/Fail-Metriken, Leistungsdaten, Sicherheitsanalyse und offiziellem Freigabezertifikat für die Geschäftsführung.
Konkrete Ergebnisse für Ihre Software-Entwicklung
Keine unklaren Notizen: Sie erhalten forensisch belegte Fehlerberichte, produktionsbereite Testskripte und glasklare Handlungsanweisungen.
Reproduzierbares Bug-Register
Strukturierte Tickets (Jira/GitHub) mit exakten Schritten, HAR-Netzwerk-Logs, Konsolenfehlern und Videonachweisen.
Automatisiertes Testsuite-Repository
Sauberer Playwright- oder Cypress-Quellcode, der direkt in Ihr Versionskontrollsystem übernommen werden kann.
Cross-Device-Kompatibilitätsmatrix
Detaillierte Übersicht über das Verhalten auf physischen iPhones, iPads, Android-Geräten und allen gängigen Desktop-Browsern.
Performance- & Latenzbericht
Latenzkurven, TTFB-Zeiten, Speicherauslastung und Antwortzeit-Analysen unter simulierter Benutzerlast.
OWASP-Sicherheitsbericht
Detaillierte Analyse zu Eingabevalidierung, Session-Handling, HTTPS-Headern und potenziellen Angriffsvektoren.
API-Vertrags- & Payload-Prüfung
Vollständige Prüfung aller HTTP-Statuscodes, JSON-Payload-Validierungen und Autorisierungs-Grenzfälle.
CI/CD-Integration-Pipeline
Einsatzbereite Konfigurationsdateien für GitHub Actions oder GitLab CI für automatische Testläufe bei jedem Pull Request.
Offizielles QA-Release-Zertifikat
Dokumentierte Qualitätssicherungs-Freigabe für Stakeholder, Kunden und Investoren als Beleg für Release-Reife.
Sechs Unverrückbare QA-Prinzipien
Qualität ist kein Zufallsprodukt am Ende der Entwicklung, sondern ein systematischer Prozess durch alle Projektphasen.
Null-Toleranz für Flaky Tests
Automatisierte Tests müssen zu 100 % deterministisch sein. Wir eliminieren Fehlalarme, damit Ihr Team den Testergebnissen vertraut.
Echte Hardware statt reiner Emulatoren
Emulatoren übersehen thermisches Throttling und OS-Rendering-Fehler. Wir testen auf authentischen physischen Geräten.
Shift-Left: Frühe Fehlererkennung
Architektur- und Anforderungsfehler früh zu identifizieren senkt die Behebungskosten um bis zu das Zehnfache gegenüber Post-Release-Fixes.
Forensische Beweise bei jedem Bug
Jedes gemeldete Problem enthält exakte Klickpfade, Netzwerk-HAR-Dateien, Konsolen-Dumps und hochauflösende Videoaufnahmen.
Performance ist ein Kernfeature
Software, die fehlerfrei funktioniert, aber zäh reagiert, scheitert am Markt. Antwortzeiten unter 1 Sekunde sind für uns Pflicht.
DSGVO- & Datenschutzkonformität
Wir prüfen Verschlüsselung, Session-Sicherheit, Cookie-Banner-Konformität und die Einhaltung europäischer Datenschutzstandards.
Spezialisierte Prüfmodule & Erweiterungen
Erweitern Sie Ihre Qualitätssicherung flexibel um Penetrationstests, Barrierefreiheitsprüfungen oder monatliche QA-Kapazitäten.
CI/CD-Testpipeline-Automatisierung
Integration automatisierter Testläufe in GitHub Actions oder GitLab CI für ununterbrochene Release-Sicherheit.
Hochlast- & Stresstests (100k+ Nutzer)
Simulation extremer Lastspitzen zur Überprüfung von Autoscaling, Cloud-Limits und Datenbankstabilität.
Penetrationstest & Sicherheitsaudit
White-Hat-Angriffsszenarien, API-Autorisierungs-Fuzzing und Empfehlungen zur Behebung von Schwachstellen.
WCAG 2.1 AA Barrierefreiheits-Audit (a11y)
Prüfung mit Screenreadern, Farbkontrast-Analysen und Tastaturbedienung gemäß europäischem Barrierefreiheitsgesetz.
App-Store-Pre-Submission-Prüfung
Vermeidung von Ablehnungen im Apple App Store und Google Play Store durch Prüfung aller Store-Richtlinien.
Lokalisierungs- & Mehrsprachigkeits-QA
Prüfung von Textüberläufen, Sonderzeichen, Datumsformaten und sprachlichem Kontext in allen Sprachen.
Datenbank-Integritäts- & Migrationstests
Validierung komplexer Datenbankmigrationen, Rollback-Szenarien und Transaktionssicherheit unter Last.
Drittanbieter-API-Mocking & Ausfallsicherheit
Erstellung von Mock-Servern zur Prüfung des Anwendungsverhaltens bei Ausfällen externer Zahlungs- oder CRM-APIs.
Statische Code-Analyse & SonarQube
Einrichtung automatisierter Code-Quality-Gates, zyklomatischer Komplexitätsgrenzen und Sicherheits-Linter.
Monatlicher QA-Retainer
Feste monatliche QA-Kapazitäten zur kontinuierlichen Prüfung jedes Sprints und aller wöchentlichen Releases.
Entwickelt für Teams, die Keine Produktionsfehler Dulden
Ob Sie eine geschäftskritische Plattform launchen oder wöchentlich neue Features ausrollen — unsere QA-Spezialisten sichern Ihren Erfolg ab.
SaaS- & Softwareunternehmen
Releasen Sie mehrmals pro Woche ohne Angst, dass bestehende Funktionalitäten oder Bezahlprozesse unbemerkt brechen.
Mobile-App-Publisher
Schützen Sie Ihre App vor schlechten Bewertungen durch umfassende Tests auf fragmentierten Android- und iOS-Geräten.
E-Commerce- & Handelsplattformen
Sichern Sie maximale Umsätze bei Black-Friday-Aktionen durch fehlerfreie Checkout-Flows und skalierbare Lastreserven.
Fintech-, Health- & Legaltech-Startups
Erfüllen Sie strenge Datenschutz- und Compliance-Vorgaben durch belegte Sicherheits- und Integritätstests.
Digitalagenturen & IT-Systemhäuser
Nutzen Sie ein externes, unvoreingenommenes QA-Audit zur Abnahme vor der finalen Kundenübergabe zur Vermeidung von Reklamationen.
Legacy-Modernisierung & Refactoring
Bauen Sie bestehende Monolithen ohne Betriebsrisiken um — abgesichert durch eine lückenlose Regressions-Testsuite.
Transparente QA- & Testing-Festpreise
Feste Prüfumfänge, zertifizierte Testmethoden und detaillierte Fehlerprotokolle — ohne Schätzrisiken oder versteckte Kosten.
Sprint-QA-Audit
3–5 WerktageGezielte manuelle und automatisierte Qualitätssicherung für einen definierten Release, eine Kernfunktion oder eine Landingpage.
- Bis zu 5 Kern-User-Journeys & kritische Klickpfade geprüft
- Cross-Browser- & Multi-Device-Check (Desktop & Mobile)
- Strukturiertes Defect-Register mit Video- & Konsolen-Logs
- Basis-Sicherheitscheck, Formularvalidierung & Edge-Cases
- 1 Nachtest- & Bugfix-Verifikationsrunde inklusive
Full-Suite QA & Testautomatisierung
7–10 WerktageUnsere umfassende End-to-End-Qualitätssicherung: automatisierte Regressionstests, echtes Device-Lab, API-Vertragstests und Performance-Benchmarks.
- Vollständige funktionale & explorative Tests der gesamten App
- Aufbau einer automatisierten E2E-Testsuite (Playwright / Cypress)
- Echtes Hardware-Lab (iOS, Android, macOS & Windows)
- API-Validierung & Payload-Schema-Integritätsprüfung
- OWASP Top 10 Sicherheitsprüfung & Input-Fuzzing
- Performance- & Last-Benchmark-Prüfung
- 2 vollständige Nachtest- & Verifikationszyklen inklusive
Enterprise QA-Squad & CI/CD
Nach Vereinbarung / monatlicher RetainerDedizierte QA-Engineers, vollautomatisierte CI/CD-Pipelines, Hochlast-Stresstests und regulatorische Compliance-Prüfungen.
- Dedizierter Senior QA Engineer & Test Lead
- Vollständige CI/CD-Pipeline-Integration (GitHub Actions / GitLab CI)
- Hochlast-Stresstests (bis zu 100.000+ gleichzeitige Nutzer)
- Tiefgehende Penetrationstests & White-Hat-Sicherheitsscans
- ISO 27001-, SOC 2- & DSGVO-Konformitätsvalidierung
- Garantierte SLAs & priorisierte Hotfix-Verifizierung
Alle Preise verstehen sich netto zzgl. gesetzlicher MwSt. Testumgebungen müssen über Staging-URL, VPN oder Testcontainer zugänglich sein. Festpreis-Sprints beinhalten vollständige Nachtests.
Sicher Releasen mitanulink Solutions
Vermeiden Sie kritische Produktionsfehler, schützen Sie Ihren guten Ruf und sichern Sie erstklassige Nutzererlebnisse mit professioneller Qualitätssicherung von anuLink Solutions.